
Sommaire
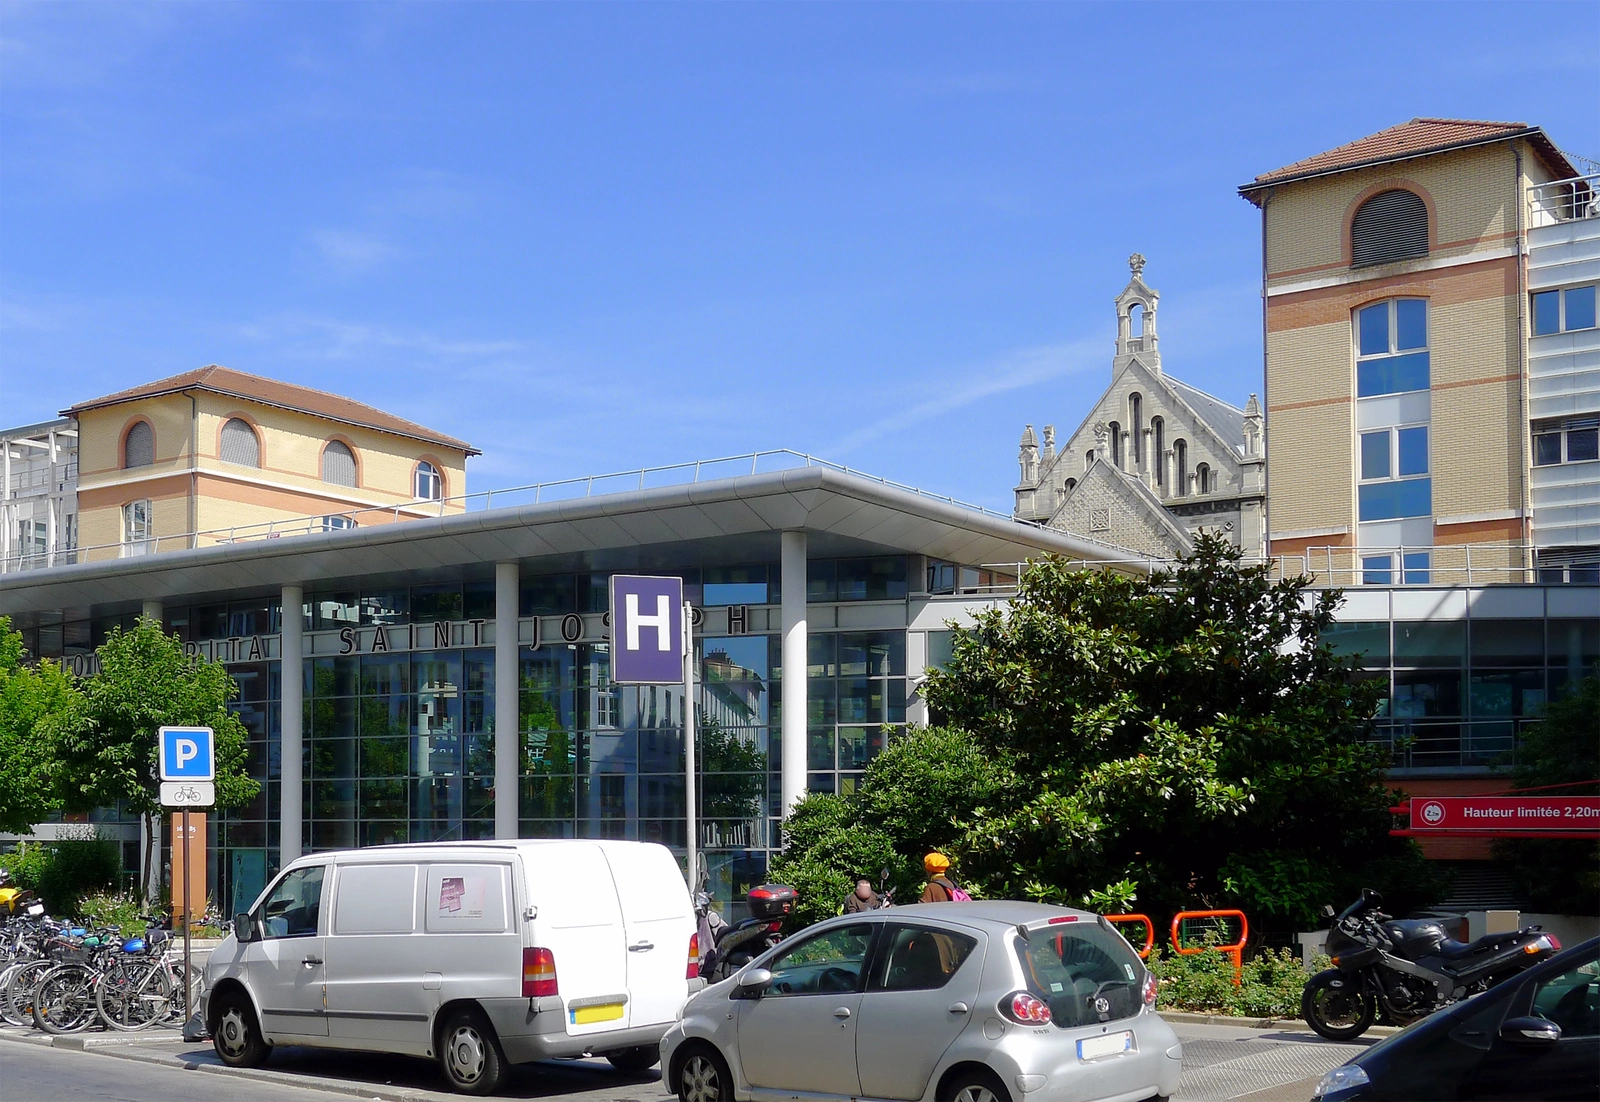
- Que s’est-il passé à l’Hôpital Paris Saint-Joseph ?
- Quelles données ont été exposées ?
- Coordonnées bancaires : ce qui a fuité, ce qui n’a pas fuité
- Le fichier des 738 médecins
- Qui est weykofa, l’auteur revendiqué de la fuite ?
- Le silence de l’établissement
- CNIL, plainte : quelles obligations pour l’hôpital ?
- Une fuite distincte de la vague ANTS, EDF, DGFiP
- Quels risques concrets pour les patients ?
- Conclusion
🏥 Que s’est-il passé à l’Hôpital Paris Saint-Joseph ?
Le 19 septembre 2026, un individu utilisant le pseudonyme weykofa a publié sur un forum cybercriminel plusieurs fichiers présentés comme extraits des systèmes de l’Hôpital Paris Saint-Joseph, établissement privé à but non lucratif du 14e arrondissement de Paris. Contrairement à une mise en vente classique, les fichiers ont été proposés en téléchargement libre et gratuit, ce qui facilite immédiatement leur copie et leur diffusion par d’autres acteurs malveillants. L’archive, d’environ 1,3 Mo répartie en trois fichiers CSV, concernerait principalement des données de facturation patient et un annuaire de praticiens de l’établissement.
📂 Quelles données ont été exposées ?
Les trois sources ayant examiné l’archive convergent sur la nature des informations qu’elle contient, avec de légers écarts sur le décompte exact des lignes. Cyberattaque.org dénombre 15 060 identifiants patients distincts, Fuites Infos évoque 15 044 patients, et FrenchBreaches avance 15 061 entrées revendiquées pour 15 060 identifiants confirmés après analyse — l’écart tient vraisemblablement à des méthodes de déduplication différentes plutôt qu’à un désaccord sur le fond.
Pour chaque patient, le fichier associerait :
- un identifiant patient interne (IPP) ;
- le nom et le prénom ;
- une adresse e-mail ;
- le montant total réglé à l’hôpital, le nombre de transactions et la date du dernier paiement — soit, au total, plus de 33 000 transactions cumulées.
Point notable et rassurant dans un contexte de données de santé : selon les trois analyses disponibles, « aucun diagnostic, compte-rendu médical, résultat d’examen ou ordonnance n’aurait été observé » dans les fichiers diffusés. Il s’agirait donc, en l’état, d’une fuite de données de facturation et d’identité, et non d’un dossier médical au sens propre.
💳 Coordonnées bancaires : ce qui a fuité, ce qui n’a pas fuité
Aucun numéro complet de carte bancaire n’a été relevé dans les fichiers examinés par les observateurs. En revanche, une portion limitée des dossiers comporte les quatre derniers chiffres de la carte utilisée pour le règlement. Cyberattaque.org précise que « les quatre derniers chiffres sont renseignés pour un peu plus de 200 dossiers », tandis que Fuites Infos chiffre plus précisément cette portion à « 226 dossiers, soit 1,5 % de l’ensemble ». Ce niveau d’exposition, bien qu’il ne permette pas un usage frauduleux direct de la carte, ajoute un élément de vraisemblance à d’éventuels messages de phishing usurpant l’identité de l’hôpital.
🩺 Le fichier des 738 médecins
Au-delà des patients, l’archive comprendrait un second fichier consacré aux praticiens de l’établissement : weykofa revendique 738 médecins, pour un fichier contenant, selon les analyses, 736 lignes et 732 à 736 noms distincts. Ces données correspondraient en grande partie à un annuaire professionnel — spécialités, services de rattachement, établissements d’exercice et, pour certains praticiens, adresses e-mail professionnelles — plutôt qu’à des informations personnelles sensibles. Leur caractère globalement public n’annule pas le risque : agrégées et republiées dans un contexte de fuite plus large, ces données facilitent l’usurpation d’identité de professionnels de santé à des fins d’ingénierie sociale.
🕵️ Qui est weykofa, l’auteur revendiqué de la fuite ?
Le pseudonyme weykofa n’est pas inconnu des observateurs de la cybercriminalité francophone. Cyberattaque.org rapporte qu’il avait déjà revendiqué, le 24 juillet 2026, le piratage de la plateforme Productly.app et la diffusion de 57 403 comptes utilisateurs. Ce précédent suggère un acteur actif depuis plusieurs mois sur les forums cybercriminels, mais aucune information vérifiée ne permet à ce stade de l’identifier, de le rattacher à un groupe structuré de rançongiciel, ni de documenter son mode opératoire technique pour l’intrusion visant l’hôpital parisien.
📢 Le silence de l’établissement
À l’heure de la publication de cet article, l’Hôpital Paris Saint-Joseph n’a fait l’objet d’aucune confirmation publique de l’incident, que ce soit via un communiqué, une déclaration à la presse ou une notification directe aux patients. Cette absence de réaction — qui peut aussi bien traduire une vérification interne en cours qu’un défaut de communication — ne permet pas de confirmer la date de l’intrusion initiale, distincte de la date de publication des fichiers le 19 septembre 2026, ni l’ampleur réelle de la compromission des systèmes d’information de l’hôpital.
- 24 juillet 2026 — weykofa revendique déjà le piratage de Productly.app (57 403 comptes).
- 19 septembre 2026 — mise en téléchargement libre, sur un forum cybercriminel, de l’archive présentée comme issue de l’Hôpital Paris Saint-Joseph.
- 19-20 septembre 2026 — Cyberattaque.org, Fuites Infos et FrenchBreaches publient chacun une analyse de l’archive.
- 21 septembre 2026 — aucune confirmation ni communication publique de l’hôpital à ce jour.
⚖️ CNIL, plainte : quelles obligations pour l’hôpital ?
En cas de violation de données à caractère personnel avérée, le règlement général sur la protection des données (RGPD) impose à un responsable de traitement — ici l’hôpital — de notifier la CNIL (Commission nationale de l’informatique et des libertés) dans un délai de 72 heures après en avoir eu connaissance, et d’informer les personnes concernées lorsque le risque pour leurs droits et libertés est élevé. Aucune source consultée ne mentionne, à ce stade, une notification à la CNIL, un dépôt de plainte de l’établissement, ni une communication de l’Agence régionale de santé ou de l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Ce silence documentaire ne signifie pas l’absence de démarche interne : il signifie seulement qu’aucune source publique ne permet, pour l’instant, de la confirmer.
🧬 Une fuite distincte de la vague ANTS, EDF, DGFiP
La France a connu, tout au long de l’année 2026, une succession de fuites de données touchant des administrations et opérateurs majeurs — l’ANTS, un sous-traitant d’EDF, OVHcloud, la DGFiP (Direction générale des finances publiques), l’Éducation nationale, le ministère de l’Intérieur ou encore le notariat — une partie de ces incidents ayant été revendiquée par un pirate se présentant sous le nom « ZeroBytes ». Il est important de le préciser clairement : rien, dans les sources disponibles, ne relie la fuite visant l’Hôpital Paris Saint-Joseph à cet acteur. Le pseudonyme revendiqué ici, weykofa, est distinct et son précédent connu (Productly.app) n’a aucun lien établi avec la série ZeroBytes. Le secteur de la santé n’est pas épargné par ailleurs par d’autres incidents récents et sans lien démontré avec cette affaire, comme la fuite de données médicales ayant touché des patients atteints de cancer chez Jinko ou l’exposition de données de santé via des prestataires cloud d’Amgen.
🔐 Quels risques concrets pour les patients ?
Même sans donnée médicale au sens strict, la combinaison nom + prénom + e-mail + historique précis de paiement à un hôpital constitue une base de choix pour des campagnes de hameçonnage ciblé (phishing) : un message imitant le service de facturation de l’Hôpital Paris Saint-Joseph, mentionnant un montant ou une date de paiement réels, aurait une crédibilité nettement supérieure à un phishing générique. Les patients dont les quatre derniers chiffres de carte bancaire figurent dans l’archive (environ 200 à 226 dossiers) sont exposés à un risque légèrement accru, ces chiffres pouvant servir à « valider » une fausse demande auprès d’une victime peu méfiante, sans toutefois permettre un paiement frauduleux direct. Ce type d’exposition rappelle d’autres dossiers traités par Liberta Press impliquant des sous-traitants du secteur médico-administratif, comme celui du Groupe T2MC, sous-traitant de l’AP-HP, où des cartes d’identité et RIB avaient fuité.
Par précaution, les personnes ayant fréquenté l’établissement peuvent rester attentives à tout e-mail ou SMS se présentant comme émanant de l’hôpital et réclamant un paiement, une confirmation de coordonnées bancaires ou un clic sur un lien de « régularisation ».
✅ Conclusion
Cette fuite touchant l’Hôpital Paris Saint-Joseph illustre un schéma désormais familier : une intrusion dans les systèmes de facturation d’un établissement de santé, une diffusion volontairement large plutôt qu’une simple mise en vente, et un silence prolongé de la structure visée. À ce stade, l’absence de données médicales dans les fichiers examinés limite la gravité de l’atteinte par rapport à une fuite de dossiers de soins, sans pour autant la neutraliser : identité, e-mail et historique de paiement suffisent à alimenter des tentatives d’hameçonnage crédibles visant plus de 15 000 personnes. Liberta Press suivra les suites données par l’établissement, la CNIL et, le cas échéant, la justice.
- L’Hôpital Paris Saint-Joseph n’a, à l’heure de la publication, ni confirmé ni démenti publiquement cet incident.
- Le nombre exact de patients concernés varie selon les sources (15 044 à 15 061) ; aucun chiffre officiel n’a été communiqué.
- La date précise de l’intrusion initiale, distincte de la date de publication des fichiers (19 septembre 2026), n’est pas connue.
- L’identité réelle de weykofa, son mode opératoire technique et un éventuel lien avec d’autres incidents ne sont pas établis.
- Aucune source ne confirme à ce jour une notification à la CNIL, un dépôt de plainte de l’hôpital, ni une communication de l’ANSSI (Agence nationale de la sécurité des systèmes d’information) sur ce dossier.
- Cet article s’appuie sur les analyses publiées par des observateurs spécialisés de la cybercriminalité (Cyberattaque.org, Fuites Infos, FrenchBreaches) et non sur un accès direct ou une expertise indépendante des fichiers diffusés.
❓ Questions fréquentes
Les données médicales des patients ont-elles fuité ?
Selon les trois analyses indépendantes de l’archive, non : aucun diagnostic, compte-rendu, ordonnance ou résultat d’examen n’a été observé. Les données exposées relèveraient de l’identité et de la facturation.
Cette fuite est-elle liée à la vague de piratages ANTS, EDF, DGFiP, Éducation nationale ?
Non, rien ne l’indique. Ces incidents avaient été en partie revendiqués par un pirate se présentant comme « ZeroBytes », alors que la fuite visant l’Hôpital Paris Saint-Joseph est revendiquée par un acteur distinct, weykofa, sans lien documenté entre les deux.
Que faire si l’on a été patient de l’Hôpital Paris Saint-Joseph ?
Rester vigilant face à tout e-mail ou SMS se présentant comme émanant de l’hôpital et demandant un paiement ou des coordonnées bancaires, et signaler tout message suspect sans cliquer sur les liens qu’il contient.
L’hôpital a-t-il réagi ?
Non, aucune communication publique de l’établissement n’était disponible au moment de la publication de cet article.
Sources
- Cyberattaque.org — « Hôpital Paris Saint-Joseph : les données de plus de 15 000 patients en fuite »
- Fuites Infos — « Hôpital Paris Saint-Joseph : une archive revendiquée expose 15 044 patients, sans aucune donnée médicale »
- FrenchBreaches — « Hôpital Paris Saint-Joseph piraté : les données de plus de 15 000 patients… »
- Cyberattaque.org — « Productly.app : 57 403 comptes exposés après une cyberattaque »
Liberta Press reste gratuit et sans paywall grâce au soutien de ses lecteurs.
Soutenir Liberta Press
Laisser un commentaire